Samo hasło to dziś za mało, by bezpiecznie chronić pocztę, konto bankowe czy media społecznościowe. Uwierzytelnianie dwuskładnikowe (2FA) dodaje drugi etap logowania, który utrudnia przejęcie konta nawet wtedy, gdy ktoś pozna Twoje hasło. Sprawdź, jak to działa i która metoda będzie dla Ciebie najlepsza.
Na czym polega uwierzytelnianie dwuskładnikowe
Logowanie można oprzeć na trzech rodzajach „składników”: czymś, co wiesz (hasło, kod PIN), czymś, co masz (telefon, klucz sprzętowy) oraz czymś, czym jesteś (odcisk palca, rysy twarzy). Uwierzytelnianie dwuskładnikowe wymaga połączenia dwóch różnych rodzajów, na przykład hasła i kodu z telefonu.
Dzięki temu przestępca, który zdobędzie samo hasło, np. z wycieku danych lub fałszywej strony logowania, nadal nie wejdzie na konto. Potrzebuje jeszcze drugiego elementu, do którego zwykle nie ma dostępu. Zwróć uwagę, że dwa hasła to nie 2FA, bo oba składniki są wtedy tego samego rodzaju.
Najpopularniejsze metody 2FA
Kody SMS
Po podaniu hasła dostajesz wiadomość z krótkim kodem, który wpisujesz w formularzu. To metoda prosta i znana, bo nie wymaga instalowania niczego dodatkowego. Ma jednak słabsze strony: wiadomości mogą być przechwycone, gdy ktoś przejmie Twój numer telefonu (np. przez podstępne wyłudzenie duplikatu karty SIM), a kod bywa też wyłudzony przez oszusta podszywającego się pod pracownika serwisu.
Aplikacje generujące kody
Aplikacja uwierzytelniająca w telefonie tworzy kody jednorazowe, które odświeżają się co kilkadziesiąt sekund. Działają bez zasięgu sieci komórkowej i nie są przesyłane przez operatora, więc są trudniejsze do przechwycenia niż SMS-y. Trzeba jednak pamiętać o zabezpieczeniu telefonu i o kopii zapasowej, bo przy jego utracie dostęp do kont można stracić.
Powiadomienia push i zatwierdzanie w aplikacji
Zamiast przepisywać kod, wystarczy kliknąć „zatwierdzam” w aplikacji. Jest wygodnie, ale łatwo o odruchowe zatwierdzenie. Zatwierdzaj tylko takie próby logowania, które sam(a) rozpoczęłaś lub rozpocząłeś.
Klucze sprzętowe
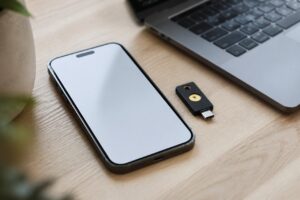
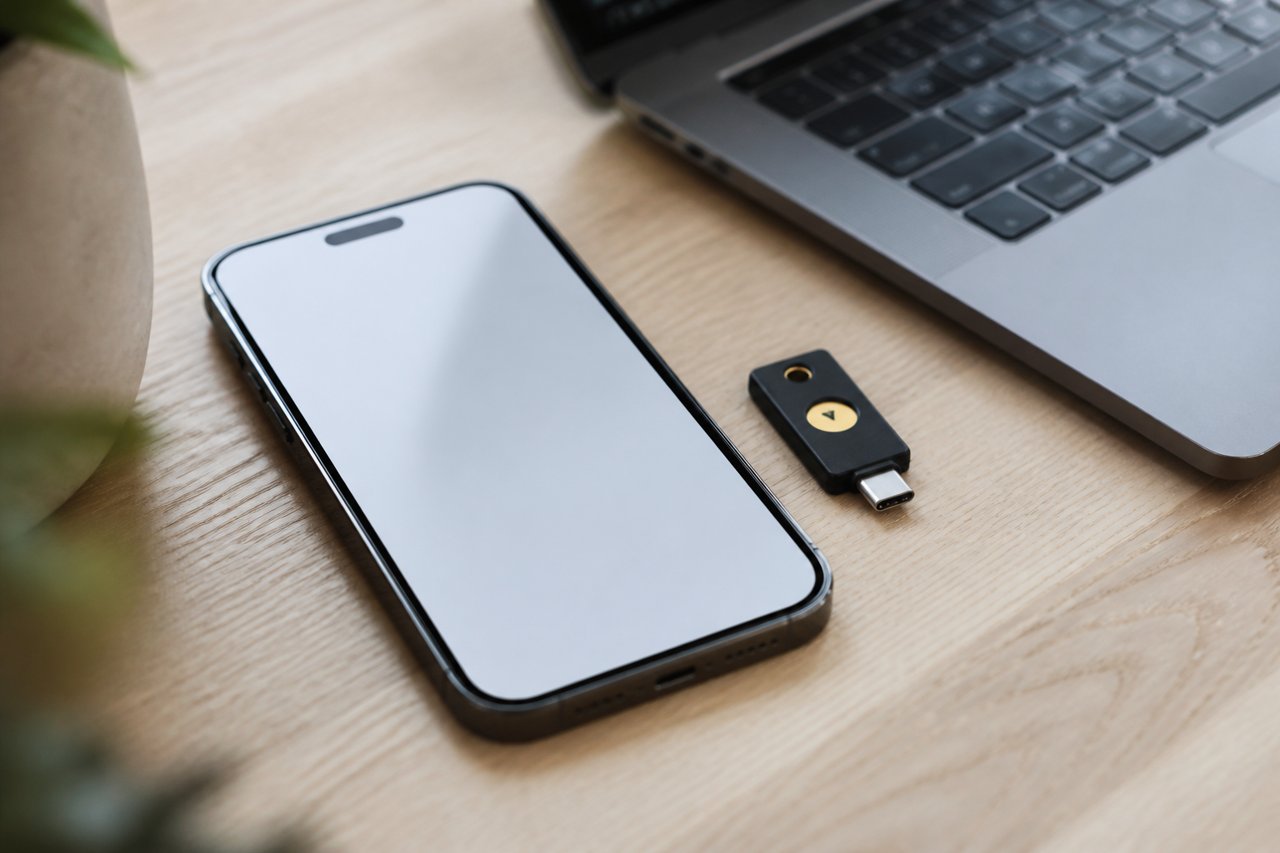
To niewielkie urządzenia podłączane do komputera lub telefonu albo przykładane do niego. Są odporne na wyłudzanie danych, bo klucz współpracuje tylko z prawdziwą stroną serwisu. Wadą jest konieczność zakupu (ceny warto sprawdzić aktualnie w sklepach) oraz ryzyko zgubienia, dlatego dobrze mieć drugi klucz zapasowy.
Biometria i klucze dostępu
Coraz więcej serwisów pozwala logować się za pomocą odcisku palca, twarzy lub kodu blokady urządzenia, w oparciu o tzw. klucze dostępu (passkeys). To wygodne i zwykle bardzo bezpieczne rozwiązanie, ale dostępne tylko tam, gdzie dany serwis je obsługuje.
Którą metodę wybrać
Najprościej myśleć o tym według poziomu ochrony i wygody:
- Najwyższa ochrona: klucz sprzętowy lub klucz dostępu. Dobry wybór dla poczty, bankowości i kont, na których masz ważne dane.
- Dobry kompromis: aplikacja uwierzytelniająca. Bezpłatna, szeroko wspierana i wyraźnie bezpieczniejsza niż SMS.
- Minimum: kod SMS. Słabszy od pozostałych, ale zdecydowanie lepszy niż brak drugiego składnika.
Jeśli serwis oferuje kilka opcji, wybierz najmocniejszą, jaką jesteś w stanie wygodnie stosować na co dzień. Metoda, z której rezygnujesz po tygodniu, nie chroni nikogo.
Od czego zacząć i jak uniknąć problemów
Nie musisz zabezpieczać wszystkiego jednego dnia. Zacznij od kont, które są kluczem do innych: poczty e-mail, bo przez nią resetuje się hasła, następnie bankowości, sklepów z zapisanymi kartami i mediów społecznościowych.
- Włącz 2FA w ustawieniach bezpieczeństwa konta.
- Zapisz kody zapasowe, które serwis wyświetla przy konfiguracji, i schowaj je w bezpiecznym miejscu, najlepiej poza telefonem.
- Dodaj drugą metodę, np. aplikację i klucz, aby nie zostać bez dostępu po utracie jednego z nich.
- Zaktualizuj numer telefonu i adres e-mail odzyskiwania konta.
- Przy zmianie telefonu najpierw przenieś konfigurację aplikacji uwierzytelniającej, dopiero potem oddaj lub zresetuj stary sprzęt.
Pamiętaj też, że żaden serwis nie powinien prosić Cię o podanie kodu 2FA przez telefon, czat czy wiadomość. Jeśli ktoś o niego prosi, to niemal na pewno próba oszustwa. Kod służy wyłącznie do wpisania w formularzu logowania, który sam(a) otworzyłaś lub otworzyłeś.
Włączenie drugiego składnika zajmuje zwykle kilka minut, a znacząco zmniejsza ryzyko przejęcia konta. Warto poświęcić ten czas jeszcze dziś.